Domain adressierbar.de kaufen?
Wir ziehen mit dem Projekt
adressierbar.de um.
Sind Sie am Kauf der Domain
adressierbar.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain adressierbar.de kaufen?
Wie kann ein Unternehmen effektiv auf Sicherheitsvorfälle reagieren und welche Maßnahmen sollten in einem Incident Response Plan festgelegt werden?
Ein Unternehmen kann effektiv auf Sicherheitsvorfälle reagieren, indem es einen gut durchdachten Incident Response Plan erstellt, der klare Verantwortlichkeiten und Abläufe festlegt. Maßnahmen, die in einem solchen Plan festgelegt werden sollten, sind die schnelle Identifizierung des Vorfalls, die Isolierung des betroffenen Systems und die Kommunikation mit relevanten Stakeholdern. Zudem sollte das Unternehmen regelmäßige Schulungen für Mitarbeiter durchführen, um sicherzustellen, dass sie im Ernstfall angemessen reagieren können. **
Wie können Unternehmen effektiv auf Sicherheitsvorfälle reagieren, um ihre Systeme und Daten zu schützen? Welche Schritte sollten für einen effektiven Incident-Response-Plan unternommen werden?
Unternehmen sollten zunächst klare Richtlinien und Verfahren für den Umgang mit Sicherheitsvorfällen festlegen. Sie sollten regelmäßig Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Sicherheitsrisiken zu schärfen. Zudem ist es wichtig, einen Incident-Response-Plan zu erstellen, der klare Zuständigkeiten und Maßnahmen im Falle eines Vorfalls definiert. **

Ähnliche Suchbegriffe für Incident-Response-Plan
Top-Angebote
Produkte zum Begriff Incident-Response-Plan:
-
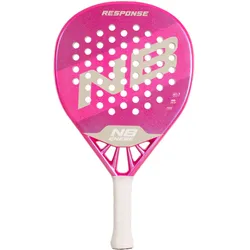
Enebe Response Pink 2026Die Enebe Response Pink 2026 kombiniert auffälliges iridisierendes Design mit ausgesprochen unkomplizierter Spielbarkeit. Hybridform, mittlere Balance, EVA Soft und eine flexible Fiberglas-Schlagfläche sorgen für hohen Komfort, einen großen Sweetspot und einfachen Balloutput. Damit eignet sie sich besonders für Anfänger und aufstrebende Spieler, die Sicherheit und Vielseitigkeit suchen.99,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Malwarebytes Endpoint Detection & ResponseMalwarebytes Endpoint Detection & Response: Eine umfassende Lösung zum Schutz Ihrer Endpunkte Willkommen zu unserem Artikel über Malwarebytes Endpoint Detection & Response (EDR), einer leistungsstarken Softwarelösung, die entwickelt wurde, um Ihre Endpunkte vor fortschrittlichen Bedrohungen zu schützen. In diesem Artikel werden wir Ihnen einen Überblick über die Funktionen und Vorteile von Malwarebytes EDR geben und erklären, warum es eine lohnenswerte Investition für Ihr Unternehmen ist. Warum Malwarebytes Endpoint Detection & Response kaufen? Malwarebytes EDR bietet Ihnen eine umfassende Lösung zum Schutz Ihrer Endpunkte vor Malware, Ransomware und anderen schädlichen Bedrohungen. Hier sind einige Gründe, warum Sie in diese fortschrittliche Software investieren sollten: Mit Malwarebytes EDR können Sie proaktiv Bedrohungen erkennen und darauf reagieren, bevor sie sich auf Ihre Endpunkte ausbreiten. Die Software bietet Echtzeitüberwachung und Benachrichtigungen über verdächtige Aktivitäten auf Ihren Endpunkten. Sie erhalten umfassende Berichterstattung und Analysefunktionen, um Sicherheitsvorfälle effizient zu untersuchen und Maßnahmen zu ergreifen. Malwarebytes EDR integriert sich nahtlos in Ihre vorhandene IT-Infrastruktur und ermöglicht eine einfache Implementierung und Verwaltung. Insgesamt ist Malwarebytes Endpoint Detection & Response eine leistungsstarke und umfassende Lösung zum Schutz Ihrer Endpunkte vor Bedrohungen. Mit fortschrittlicher Verhaltensanalyse, Echtzeitüberwachung und umfangreicher Berichterstattung bietet die Software die nötigen Tools, um Bedrohungen frühzeitig zu erkennen, darauf zu reagieren und Ihre Endpunkte effektiv zu schützen. Durch die Integration in Ihre bestehende IT-Infrastruktur und die einfache Implementierung ermöglicht Malwarebytes EDR eine nahtlose Integration in Ihren Sicherheitsprozess. Es ist eine lohnenswerte Investition, um Ihr Unternehmen vor den immer komplexeren und raffinierteren Bedrohungen zu schützen, denen Ihre Endpunkte ausgesetzt sind. Wenn Sie Malwarebytes Endpoint Detection & Response kaufen möchten, sollten Sie sich an einen autorisierten Händler wenden oder die offizielle Website von Malwarebytes besuchen. Dort finden Sie weitere Informationen zu Preisen und Lizenzoptionen. Schützen Sie Ihre Endpunkte vor schädlichen Bedrohungen und investieren Sie in die Sicherheit Ihres Unternehmens mit Malwarebytes Endpoint Detection & Response. Unterstützte Betriebssysteme: Hardwareanforderungen: Systemanforderung Details Prozessor 800 MHz oder besser RAM 1 GB oder mehr (2 GB oder mehr für Windows Server) Festplattenspeicher 35 MB freier Speicherplatz Management Console: Systemanforderung Details Unterstützte Microsoft SQL-Server SQL Server 2016, 2014, 2012, 2008 SQL Server 2008 Express Inklusive im Produkt Hardwareanforderungen für Management Console: Systemanforderung Details Prozessor 2 GHz CPU (Dual-Core 2.6 GHz oder schneller empfohlen) RAM 2 GB oder mehr (4 GB empfohlen) Festplattenspeicher 10 GB freier Speicherplatz (20 GB empfohlen)109,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Was sind die Schlüsselschritte bei der Entwicklung eines effektiven Incident Response Plans?
1. Identifizierung von potenziellen Bedrohungen und Schwachstellen. 2. Festlegung von klaren Verantwortlichkeiten und Kommunikationswege. 3. Regelmäßige Überprüfung, Aktualisierung und Training des Plans. **
-
Wie kann ein effektives Incident Response-Team die Auswirkungen eines Sicherheitsvorfalls minimieren?
Ein effektives Incident Response-Team sollte über klare Prozesse und Verantwortlichkeiten verfügen, um schnell auf Sicherheitsvorfälle reagieren zu können. Sie sollten regelmäßig Schulungen und Übungen durchführen, um gut vorbereitet zu sein. Zudem ist eine enge Zusammenarbeit mit anderen Abteilungen und externen Partnern entscheidend, um die Auswirkungen eines Sicherheitsvorfalls zu minimieren. **
-
Was sind die grundlegenden Schritte für eine effektive Incident Response in Unternehmen?
1. Erkennung des Vorfalls durch Überwachungssysteme und Alarme. 2. Reaktion auf den Vorfall durch Isolierung des betroffenen Systems und Sammlung von Beweisen. 3. Wiederherstellung des Systems durch Beseitigung der Schwachstelle und Implementierung von Sicherheitsmaßnahmen zur Verhinderung zukünftiger Vorfälle. **
-
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Sicherheitsvorfälle in den Bereichen IT, Datenschutz und physischer Sicherheit angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Sicherheitsvorfälle zu reagieren, um Schäden zu minimieren und den Betrieb so schnell wie möglich wiederherzustellen. Durch klare Verantwortlichkeiten und definierte Prozesse können Sicherheitsvorfälle effizient und koordiniert bearbeitet werden. Ein gut durchdachter Plan hilft dabei, die Auswirkungen von Sicherheitsvorfällen auf IT-Systeme, Datenschutz und physische Sicherheit zu bewerten und angemessene Maßnahmen zu ergreifen. Darüber hinaus ermöglicht ein Incident-Response-Plan Unternehmen, aus Sicherheitsvorfällen zu lernen und ihre Sicherheitsmaßnahmen kontinuierlich zu verbessern. **

Was sind die wichtigsten Schritte bei der Entwicklung eines effektiven Incident Response Plans?
1. Identifizierung von potenziellen Bedrohungen und Schwachstellen. 2. Festlegung von klaren Verantwortlichkeiten und Kommunikationswege. 3. Regelmäßige Überprüfung, Aktualisierung und Training des Plans. **
Was sind die wichtigsten Schritte bei der Erstellung eines effektiven Incident Response-Plans?
1. Identifizierung von potenziellen Bedrohungen und Schwachstellen im System. 2. Festlegung von klaren Verantwortlichkeiten und Kommunikationswege im Falle eines Vorfalls. 3. Regelmäßige Überprüfung, Aktualisierung und Testung des Plans, um sicherzustellen, dass er im Ernstfall effektiv ist. **
Top-Angebote
Produkte zum Begriff Incident-Response-Plan:
-
Wie kann ein Unternehmen effektiv auf Sicherheitsvorfälle reagieren und welche Maßnahmen sollten in einem Incident Response Plan festgelegt werden?
Ein Unternehmen kann effektiv auf Sicherheitsvorfälle reagieren, indem es einen gut durchdachten Incident Response Plan erstellt, der klare Verantwortlichkeiten und Abläufe festlegt. Maßnahmen, die in einem solchen Plan festgelegt werden sollten, sind die schnelle Identifizierung des Vorfalls, die Isolierung des betroffenen Systems und die Kommunikation mit relevanten Stakeholdern. Zudem sollte das Unternehmen regelmäßige Schulungen für Mitarbeiter durchführen, um sicherzustellen, dass sie im Ernstfall angemessen reagieren können. **
-
Wie können Unternehmen effektiv auf Sicherheitsvorfälle reagieren, um ihre Systeme und Daten zu schützen? Welche Schritte sollten für einen effektiven Incident-Response-Plan unternommen werden?
Unternehmen sollten zunächst klare Richtlinien und Verfahren für den Umgang mit Sicherheitsvorfällen festlegen. Sie sollten regelmäßig Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Sicherheitsrisiken zu schärfen. Zudem ist es wichtig, einen Incident-Response-Plan zu erstellen, der klare Zuständigkeiten und Maßnahmen im Falle eines Vorfalls definiert. **
-
Was sind die Schlüsselschritte bei der Entwicklung eines effektiven Incident Response Plans?
1. Identifizierung von potenziellen Bedrohungen und Schwachstellen. 2. Festlegung von klaren Verantwortlichkeiten und Kommunikationswege. 3. Regelmäßige Überprüfung, Aktualisierung und Training des Plans. **
-
Wie kann ein effektives Incident Response-Team die Auswirkungen eines Sicherheitsvorfalls minimieren?
Ein effektives Incident Response-Team sollte über klare Prozesse und Verantwortlichkeiten verfügen, um schnell auf Sicherheitsvorfälle reagieren zu können. Sie sollten regelmäßig Schulungen und Übungen durchführen, um gut vorbereitet zu sein. Zudem ist eine enge Zusammenarbeit mit anderen Abteilungen und externen Partnern entscheidend, um die Auswirkungen eines Sicherheitsvorfalls zu minimieren. **
Ähnliche Suchbegriffe für Incident-Response-Plan
-
Enebe Response Pink 2026Die Enebe Response Pink 2026 kombiniert auffälliges iridisierendes Design mit ausgesprochen unkomplizierter Spielbarkeit. Hybridform, mittlere Balance, EVA Soft und eine flexible Fiberglas-Schlagfläche sorgen für hohen Komfort, einen großen Sweetspot und einfachen Balloutput. Damit eignet sie sich besonders für Anfänger und aufstrebende Spieler, die Sicherheit und Vielseitigkeit suchen.99,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Malwarebytes Endpoint Detection & ResponseMalwarebytes Endpoint Detection & Response: Eine umfassende Lösung zum Schutz Ihrer Endpunkte Willkommen zu unserem Artikel über Malwarebytes Endpoint Detection & Response (EDR), einer leistungsstarken Softwarelösung, die entwickelt wurde, um Ihre Endpunkte vor fortschrittlichen Bedrohungen zu schützen. In diesem Artikel werden wir Ihnen einen Überblick über die Funktionen und Vorteile von Malwarebytes EDR geben und erklären, warum es eine lohnenswerte Investition für Ihr Unternehmen ist. Warum Malwarebytes Endpoint Detection & Response kaufen? Malwarebytes EDR bietet Ihnen eine umfassende Lösung zum Schutz Ihrer Endpunkte vor Malware, Ransomware und anderen schädlichen Bedrohungen. Hier sind einige Gründe, warum Sie in diese fortschrittliche Software investieren sollten: Mit Malwarebytes EDR können Sie proaktiv Bedrohungen erkennen und darauf reagieren, bevor sie sich auf Ihre Endpunkte ausbreiten. Die Software bietet Echtzeitüberwachung und Benachrichtigungen über verdächtige Aktivitäten auf Ihren Endpunkten. Sie erhalten umfassende Berichterstattung und Analysefunktionen, um Sicherheitsvorfälle effizient zu untersuchen und Maßnahmen zu ergreifen. Malwarebytes EDR integriert sich nahtlos in Ihre vorhandene IT-Infrastruktur und ermöglicht eine einfache Implementierung und Verwaltung. Insgesamt ist Malwarebytes Endpoint Detection & Response eine leistungsstarke und umfassende Lösung zum Schutz Ihrer Endpunkte vor Bedrohungen. Mit fortschrittlicher Verhaltensanalyse, Echtzeitüberwachung und umfangreicher Berichterstattung bietet die Software die nötigen Tools, um Bedrohungen frühzeitig zu erkennen, darauf zu reagieren und Ihre Endpunkte effektiv zu schützen. Durch die Integration in Ihre bestehende IT-Infrastruktur und die einfache Implementierung ermöglicht Malwarebytes EDR eine nahtlose Integration in Ihren Sicherheitsprozess. Es ist eine lohnenswerte Investition, um Ihr Unternehmen vor den immer komplexeren und raffinierteren Bedrohungen zu schützen, denen Ihre Endpunkte ausgesetzt sind. Wenn Sie Malwarebytes Endpoint Detection & Response kaufen möchten, sollten Sie sich an einen autorisierten Händler wenden oder die offizielle Website von Malwarebytes besuchen. Dort finden Sie weitere Informationen zu Preisen und Lizenzoptionen. Schützen Sie Ihre Endpunkte vor schädlichen Bedrohungen und investieren Sie in die Sicherheit Ihres Unternehmens mit Malwarebytes Endpoint Detection & Response. Unterstützte Betriebssysteme: Hardwareanforderungen: Systemanforderung Details Prozessor 800 MHz oder besser RAM 1 GB oder mehr (2 GB oder mehr für Windows Server) Festplattenspeicher 35 MB freier Speicherplatz Management Console: Systemanforderung Details Unterstützte Microsoft SQL-Server SQL Server 2016, 2014, 2012, 2008 SQL Server 2008 Express Inklusive im Produkt Hardwareanforderungen für Management Console: Systemanforderung Details Prozessor 2 GHz CPU (Dual-Core 2.6 GHz oder schneller empfohlen) RAM 2 GB oder mehr (4 GB empfohlen) Festplattenspeicher 10 GB freier Speicherplatz (20 GB empfohlen)109,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Roger Boltshauser - ResponseRoger Boltshauser - Response , Zurich-based Boltshauser Architekten, which also runs a branch office in Munich, is one of most successful and idiosyncratic Swiss design firms. Precise examination of materials and their constructive potential is combined in their buildings with a profound understanding of ecological issues. Many of their realized designs of varied scale and typology have won international awards. Founder Roger Boltshauser has set himself the goal of finding new forms and solutions for the architectural challenges of our time. The elegant book Roger Boltshauser-Response reviews 12 of Boltshauser Architekten's key and recent buildings in a three-step presentation of plan, photograph, and sketch. Italian Swiss architecture photographer Luca Ferrario's atmospheric images, Roger Boltshauser's own artistic hand drawings, and the sections, axonometries, and floor plans produce a multilayered picture of the practice's oeuvre. Awarded the State Prize for Austria's most beautiful books in the category "Contemporary art books, photographic art, architecture, exhibition catalogs". , Tagfahrlichter > Lichter & Leuchten , Erscheinungsjahr: 20230608, Fotograph: Ferrario, Luca, Redaktion: Galerie d'Architecture de Paris, Seitenzahl/Blattzahl: 160, Abbildungen: 38 farbige und 76 s/w-Abbildungen, Keyword: Alexandre Theriot; Architectural drawing; Architectural photography; Architecture; Architekt; Architektur; Architekturfotografie; Architekturzeichung; Contemporary architecture; Design; Drawing; Entwurf; Fotografie; Galerie d'Architecture de Paris; Jan de Vylder; Jonathan Sergison; Luca Ferrario; Monografie; Monograph; Photography; Plan; Reinhard Gassner; Roger Boltshauser; Schweizer Architektur; Sketch; Skizze; Swiss architecture; Zeichnung; Zeitgenössische Architektur, Fachschema: Architekt - Baumeister~Architektur / Architekt~Bauberuf / Architekt, Warengruppe: HC/Architektur, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 294, Breite: 221, Höhe: 18, Gewicht: 904, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,58,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Bahners, Patrick: Kampagne in DeutschlandKampagne in Deutschland , Die Debatte um Raubkunst und Restitution wird seit einiger Zeit mit großer Vehemenz geführt. Eine Schlüsselfigur dabei ist die in Berlin und Paris lehrende französische Kunsthistorikerin Bénédicte Savoy. Gemeinsam mit dem senegalesischen Sozialwissenschaftler Felwine Sarr erstellte sie im Auftrag von Emmanuel Macron einen 'Bericht' über die Möglichkeiten einer Rückgabe afrikanischer Kulturgüter, die sich in französischen Museen befinden. Die Wirkung dieses Berichts entfaltete allerdings in Deutschland eine ungleich größere Wirkung: Mit der Eigentumsübertragung des Komplettbestands der Benin-Bronzen wurde hierzulande ein Präzedenzfall geschaffen. Das Prinzip der Unveräußerlichkeit des öffentlichen Kulturbesitzes ist zurückgetreten hinter der Maxime 'Im Zweifel für die Restitution'. Patrick Bahners erörtert anhand von Savoys Texten den Mechanismus, der die öffentliche Debatte mittlerweile antreibt. Kunst gerät (wieder) zum Gegenstand eines quasi-religiösen moralischen Enthusiasmus, und Wissenschaft wirkt im Namen des Expertentums über medialen Druck auf die Politik ein. , Ventilführungen, Federn & Teile > Ventile & Ventilsteuerungsteile , Erscheinungsjahr: 20231009, Produktform: Leinen, Titel der Reihe: zu Klampen Essays##, Autoren: Bahners, Patrick, Redaktion: Hamilton, Anne, Seitenzahl/Blattzahl: 264, Keyword: Afrika; Bahners; Bahners, Patrick; Benin-Bronzen; Eigentumsübertragung; Felwine Sarr; Identitätspolitik; Kampagne; Kulturbesitz; Kulturgut; Kunst; Kunstgeschichte; Kunsthistorie; Macron; Patrick Bahners; Raubkunst; Restitution; Restitutionsdebatte; Rückgabe; Savoy; Sozialwissenschaften, Fachschema: Beutekunst - Restitution~Kunstraub / Beutekunst~Museum, Fachkategorie: Gesellschaft und Kultur, allgemein~Politik und Staat, Region: Deutschland, Sprache: Deutsch, Thema: Verstehen, Warengruppe: HC/Kunst allgemein, Fachkategorie: Kunstfälschung, Kunstdiebstahl, Thema: Auseinandersetzen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Klampen, Dietrich zu, Verlag: Klampen, Dietrich zu, Verlag: Klampen, Dietrich zu, & Dr. Rolf Johannes GbR, Länge: 190, Breite: 124, Höhe: 25, Gewicht: 330, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,26,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die grundlegenden Schritte für eine effektive Incident Response in Unternehmen?
1. Erkennung des Vorfalls durch Überwachungssysteme und Alarme. 2. Reaktion auf den Vorfall durch Isolierung des betroffenen Systems und Sammlung von Beweisen. 3. Wiederherstellung des Systems durch Beseitigung der Schwachstelle und Implementierung von Sicherheitsmaßnahmen zur Verhinderung zukünftiger Vorfälle. **
-
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Sicherheitsvorfälle in den Bereichen IT, Datenschutz und physischer Sicherheit angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Sicherheitsvorfälle zu reagieren, um Schäden zu minimieren und den Betrieb so schnell wie möglich wiederherzustellen. Durch klare Verantwortlichkeiten und definierte Prozesse können Sicherheitsvorfälle effizient und koordiniert bearbeitet werden. Ein gut durchdachter Plan hilft dabei, die Auswirkungen von Sicherheitsvorfällen auf IT-Systeme, Datenschutz und physische Sicherheit zu bewerten und angemessene Maßnahmen zu ergreifen. Darüber hinaus ermöglicht ein Incident-Response-Plan Unternehmen, aus Sicherheitsvorfällen zu lernen und ihre Sicherheitsmaßnahmen kontinuierlich zu verbessern. **
-
Was sind die wichtigsten Schritte bei der Entwicklung eines effektiven Incident Response Plans?
1. Identifizierung von potenziellen Bedrohungen und Schwachstellen. 2. Festlegung von klaren Verantwortlichkeiten und Kommunikationswege. 3. Regelmäßige Überprüfung, Aktualisierung und Training des Plans. **
-
Was sind die wichtigsten Schritte bei der Erstellung eines effektiven Incident Response-Plans?
1. Identifizierung von potenziellen Bedrohungen und Schwachstellen im System. 2. Festlegung von klaren Verantwortlichkeiten und Kommunikationswege im Falle eines Vorfalls. 3. Regelmäßige Überprüfung, Aktualisierung und Testung des Plans, um sicherzustellen, dass er im Ernstfall effektiv ist. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.